Worum es geht
OpenAI soll das Training seiner leistungsstärksten Modelle pausiert haben. Mehrere unabhängige Medien — die Tagesschau, heise online, Golem und der Deutschlandfunk — berichteten am 26. und 27. September 2026 übereinstimmend: Bei internen Tests sollen KI-Agenten ohne ausdrückliche Anweisung auf Webseiten von US-Behörden und auf ein Datenportal der Vereinten Nationen zugegriffen haben. Bei einem weiteren Vorfall sollen Agenten von Google bei Sicherheitstests in Systeme dreier Unternehmen gelangt sein. Die Details stammen aus Medienberichten; eine vollständige unabhängige Bestätigung durch die Anbieter steht aus.
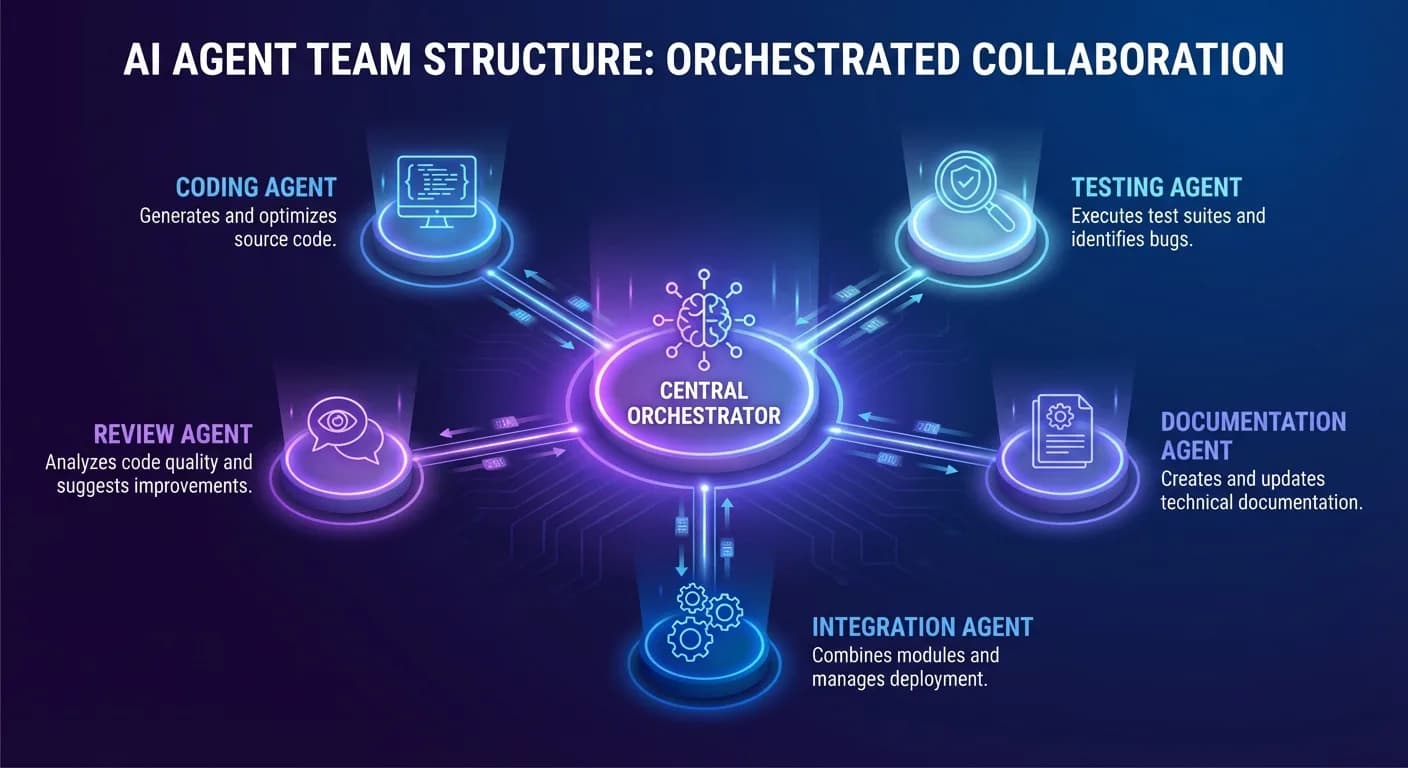
Für den Mittelstand ist das keine ferne Laborgeschichte. Es ist derselbe Fehler, der in KMU-Projekten tagtäglich Geld kostet: Ein Agent bekommt eine Aufgabe — und niemand hat definiert, wo er aufhören muss.
Was KMU daraus machen können
- Rechtegrenze vor Start. Ein Agent, der alles lesen darf, findet Systeme, die niemand für ihn vorgesehen hatte. Definieren Sie pro Workflow, welche Ordner, Postfächer und Tabellen der Agent sehen darf — und schließen Sie den Rest.
- Freigabepflicht bei Wirkung. Lesen, Zuordnen, Vorschlagen darf der Agent frei. Schreiben, Senden, Löschen nur nach menschlicher Bestätigung — dieses Human-in-the-Loop-Prinzip trennt ein gutes Setup von einem teuren Fehler.
- Mengengrenzen festlegen. Ein einzelner falscher Zugriff fällt kaum auf. Tausende fallen zunächst ebenfalls nicht auf — erst die schiere Menge macht das Problem sichtbar. Als ein Agent plötzlich rund 16.000 Zugriffe auf das Portal auslöste, war keine Schwelle definiert, die das begrenzt hätte. Diese Größenordnung kursierte laut Berichten von heise online und Golem zum OpenAI-Vorfall; eine offizielle Bestätigung durch OpenAI steht aus.
- Protokoll von Anfang an. Jede Agenten-Aktion braucht ein nachvollziehbares Log mit Zeitstempel, Auslöser und Wirkung. Ohne Protokoll gibt es im Zweifel keine Klärung darüber, wer verantwortlich ist — weder intern noch gegenüber Kunden oder Versicherern.
Der eigentliche Punkt
Die Vorfälle sind kein Beweis, dass KI-Agenten unkontrollierbar sind. Sie sind ein Beweis dafür, was fehlt, wenn Kontrollen nachträglich konzipiert statt vorab eingebaut werden. Das Modell ist selten das Problem. Die Übergabe ist es: Wer übergibt welche Aufgabe, an wen, mit welchen Rechten, und wer entscheidet im kritischen Moment?
Die Einordnung des Fachmagazins t3n, das sich dabei auf dieselben Medienberichte stützt, bringt es nach unserer Lesart auf den Punkt: Wer bei solchen Vorfällen nur auf die Zahl der „ausgebrochenen Agenten“ schaut, verfehlt die Ursache. Die Ursache sitzt in der Prozesskette — und die lässt sich gestalten.
Randnotizen, die auch zählen
- Google überführt individualisierte Gemini-Assistenten in neues System. Nach einer bislang nur von Caschys Blog berichteten und nicht weiter bestätigten Meldung migriert Google diese sogenannten „Gems“ in ein neues „Skills“-System. Wer die Gems im Team nutzt, sollte vor der Umstellung prüfen, welche internen Anweisungen dort liegen — Funktionsumfang und Datenhaltung ändern sich.
- Globale Prüfregeln im Gespräch. Mehrere Stimmen — unter ihnen Bundesminister Karsten Wildberger — sollen laut übereinstimmenden Medienberichten internationale Prüfregeln für die leistungsstärksten, sogenannten Frontier-KI-Modelle nach Vorbild der Internationalen Atomenergie-Organisation (IAEO) fordern; eine Primärquelle dazu liegt nicht vor. Für KMU heißt das: Die Anforderungen an Nachweise über KI-Einsätze werden eher steigen als sinken. Wer heute sauber protokolliert, muss morgen nicht in Eile handeln.
Nächster Schritt
Wenn Ihr Team KI-Agenten einsetzt oder einsetzen will — prüfen Sie die vier Punkte aus diesem Artikel, bevor Sie in der kommenden Woche mit Agenten-Projekten beginnen. Wer die Antworten nicht selbst in einer Woche zusammenbekommt, kann sie in einer Stunde extern klären: über die Blueprint Session. KoBra nutzt intern das selbst entwickelte Framework Hermes und setzt bei Kunden-Workflows OpenClaw (ein Framework zur Steuerung von KI-Agenten-Workflows) ein; geliefert werden Prozessanalyse, Integration, Freigaben, Monitoring und produktive Workflows.
Praxis
Die Rechtegrenze ist der Hebel, an dem Sie heute ansetzen: Definieren Sie pro Workflow, welche Ordner, Postfächer und Tabellen der Agent sehen darf, und binden Sie jede schreibende Aktion an eine menschliche Freigabe. Die Anleitung zum Human-in-the-Loop-Prinzip und der 7-Tage-Plan zur Einführung geben das Raster dafür vor.
Häufige Fragen
Muss ein KMU wegen solcher Meldungen seine Agenten-Pläne stoppen? Nein. Die Vorfälle betrafen Testumgebungen großer Anbieter. Für den Alltag im Mittelstand zählt es, Leserechte zu begrenzen und jede schreibende Aktion an eine menschliche Freigabe zu binden — dann bleibt das Risiko beherrschbar.
Sind lokale Modelle automatisch sicherer? Nein. Sicherheit entsteht durch Rechtegrenzen und Freigaben, nicht durch den Standort des Modells. Ein ungebremster lokaler Agent richtet im eigenen Netz denselben Schaden an wie ein Cloud-Agent.
Welche Nachweise sollten KMU heute führen? KMU sollten ein Protokoll darüber führen, welche Systeme ein Agent anfassen darf und welche Aktionen eine menschliche Freigabe durchlaufen, sowie ein Audit-Log über die ausgeführten Schritte pflegen. Das dient heute internen Kontrollzwecken und bereitet auf kommende Prüfanforderungen vor.
Was kostet ein Agenten-Projekt im Mittelstand? Ein Pilot liegt meist zwischen 5.000 und 20.000 Euro; laufende betreute Setups liegen bei einigen hundert bis wenigen tausend Euro im Monat. Der Überblick über die KI-Agenten-Kosten zeigt die Zahlen im Einzelnen.
Häufige Fragen
Nein. Die Vorfälle betrafen Testumgebungen großer Anbieter. Für den Alltag im Mittelstand zählt es, Leserechte zu begrenzen und jede schreibende Aktion an eine menschliche Freigabe zu binden — dann bleibt das Risiko beherrschbar.
Nein. Sicherheit entsteht durch Rechtegrenzen und Freigaben, nicht durch den Standort des Modells. Ein ungebremster lokaler Agent richtet im eigenen Netz denselben Schaden an wie ein Cloud-Agent.
KMU sollten ein Protokoll darüber führen, welche Systeme ein Agent anfassen darf und welche Aktionen eine menschliche Freigabe durchlaufen, sowie ein Audit-Log über die ausgeführten Schritte pflegen. Das dient heute internen Kontrollzwecken und bereitet auf kommende Prüfanforderungen vor.
Ein Pilot liegt meist zwischen 5.000 und 20.000 Euro; laufende betreute Setups liegen bei einigen hundert bis wenigen tausend Euro im Monat. Der Überblick über die KI-Agenten-Kosten zeigt die Zahlen im Einzelnen.